OpenShell Secure Runtime Perkuat Keamanan Software dengan Kontrol Eksekusi yang Lebih Ketat

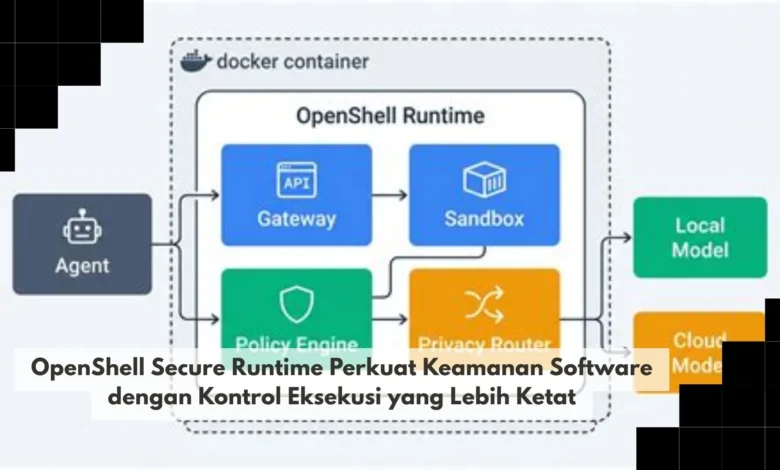
OpenShell Secure Runtime menawarkan pendekatan keamanan software yang berfokus pada pengendalian proses ketika aplikasi benar benar dijalankan. Di tengah meningkatnya penggunaan aplikasi, dependency, layanan otomatis, dan berbagai tool dari sumber berbeda, kontrol terhadap lingkungan eksekusi menjadi semakin penting. Dalam perkembangan TEKNO modern, secure runtime dapat membantu membatasi akses aplikasi terhadap resource penting sehingga risiko dari kesalahan konfigurasi, bug, maupun perilaku software yang tidak diharapkan dapat dikelola dengan lebih terstruktur.
OpenShell Secure Runtime Membawa Kontrol Eksekusi yang Lebih Ketat
Perlindungan aplikasi tidak berhenti pada tahap instalasi karena proses eksekusi menentukan resource apa saja yang dapat digunakan software. OpenShell Secure Runtime membawa pendekatan yang menempatkan kontrol eksekusi sebagai salah satu lapisan perlindungan penting. Pemberian akses dapat disesuaikan dengan kebutuhan sehingga software tidak memperoleh izin lebih besar daripada yang diperlukan.
Pendekatan tersebut semakin relevan karena aplikasi modern sering tersusun dari banyak library, package, layanan, serta komponen eksternal. Masalah pada sebuah dependency dapat memberikan konsekuensi lebih serius ketika aplikasi bebas menjangkau resource yang tidak berkaitan. Dalam perkembangan TEKNO keamanan software, pengelolaan hak akses selama runtime dapat menjadi bagian penting dari strategi keamanan berlapis.
Secure Runtime Mengatur Resource Berdasarkan Kebutuhan
Pembatasan permission berdasarkan fungsi menjadi salah satu cara untuk mengurangi kemampuan aplikasi di luar kebutuhan operasional. Apabila sebuah aplikasi hanya membutuhkan satu direktori tertentu, tidak selalu ada alasan untuk memberikannya kemampuan membaca seluruh penyimpanan. Kontrol runtime dapat mengatur berbagai kemampuan aplikasi mulai dari penggunaan file hingga komunikasi dengan layanan eksternal.
Pembatasan seperti ini dapat mengurangi dampak apabila aplikasi memiliki bug atau menunjukkan perilaku yang berbeda dari tujuan awal. Resource yang berada di luar kebijakan dapat tetap dipisahkan dari proses meskipun aplikasi sedang berjalan. Dalam ekosistem TEKNO berbasis aplikasi, pengelolaan hak akses yang jelas dapat memperkuat keamanan tanpa sepenuhnya bergantung pada satu mekanisme perlindungan.
Lingkungan Terpisah Membuat Risiko Lebih Mudah Dikendalikan
Isolasi proses menjadi elemen penting karena aplikasi yang berbeda sebaiknya tidak memiliki kebebasan untuk saling memengaruhi tanpa alasan yang jelas. Isolasi dapat membantu mempertahankan bagian lain dari sistem ketika satu workload tidak berjalan sebagaimana mestinya. Isolasi tidak menggantikan pengujian keamanan namun dapat menjadi lapisan yang membantu menahan dampak suatu kegagalan.
Lingkungan terisolasi memberikan manfaat ketika tim perlu mencoba tool baru tanpa langsung membuka akses ke seluruh sistem. Developer juga dapat memanfaatkan pola tersebut untuk mengevaluasi dependency atau tool tanpa memberikan izin berlebihan pada workstation utama. Dalam perkembangan TEKNO developer tools, isolasi proses dapat membantu menciptakan keseimbangan antara eksperimen dan keamanan.
Kontrol Jaringan dan File Membantu Mempersempit Ruang Gerak Software
Koneksi keluar dan masuk dapat menjadi bagian dari kebijakan runtime sehingga aplikasi hanya berkomunikasi dengan layanan yang relevan. Kontrol network dapat membantu memastikan aplikasi tidak menggunakan koneksi di luar ruang lingkup yang telah ditetapkan. Cara ini memberikan administrator kemampuan untuk menentukan pola komunikasi berdasarkan kebutuhan operasional.
Pengelolaan file juga memiliki peran yang sama penting karena banyak aplikasi membutuhkan data tetapi tidak selalu memerlukan seluruh isi sistem. Pengelolaan lingkungan eksekusi memungkinkan administrator mengatur file mana yang dapat diakses serta bagian mana yang tetap dipisahkan. Dalam infrastruktur TEKNO berbasis aplikasi, pengaturan akses yang terperinci membantu tim mempertahankan kontrol saat jumlah software yang dijalankan terus bertambah.
Kontrol yang Ketat Perlu Didukung Pemantauan yang Jelas
Secure runtime menjadi lebih berguna ketika administrator dapat memahami apa yang dilakukan proses di dalam lingkungan eksekusi. Informasi mengenai file yang digunakan, komunikasi jaringan, serta resource yang diakses dapat membantu menemukan aktivitas yang berbeda dari pola normal. Visibilitas seperti ini berguna tidak hanya untuk keamanan tetapi juga untuk troubleshooting dan pengelolaan operasional.
Kebijakan juga perlu dievaluasi secara berkala karena kebutuhan aplikasi dapat berubah mengikuti pembaruan software. Tim perlu mencari keseimbangan karena pembatasan berlebihan dapat menyebabkan workload gagal bekerja sementara akses luas meningkatkan area risiko. Dalam operasional TEKNO berbasis monitoring, kombinasi antara kontrol dan visibilitas dapat membantu menjaga kebijakan tetap efektif.
Kesimpulan Secure Runtime Menjadi Lapisan Penting Keamanan Modern
OpenShell Secure Runtime menunjukkan bahwa keamanan software dapat diperkuat dengan menentukan batas yang jelas selama aplikasi dijalankan. Kontrol terhadap file, jaringan, dan resource lainnya dapat membantu mengurangi dampak ketika aplikasi mengalami masalah. Secure runtime tetap perlu dipadukan dengan praktik keamanan lain karena satu kontrol saja tidak cukup menghadapi seluruh risiko.
Dalam perkembangan TEKNO, jumlah aplikasi, dependency, dan workflow otomatis yang semakin besar membuat kontrol eksekusi menjadi semakin relevan. Pendekatan ini dapat membantu tim membangun lingkungan aplikasi dengan aturan akses yang mudah dipahami dan dievaluasi. Dengan konfigurasi yang tepat, monitoring yang konsisten, dan evaluasi berkala, kontrol eksekusi dapat membantu memperkuat ketahanan sistem terhadap berbagai risiko aplikasi. Anda dapat berbagi pengalaman mengenai isolasi aplikasi sekaligus mengikuti informasi TEKNO terbaru.