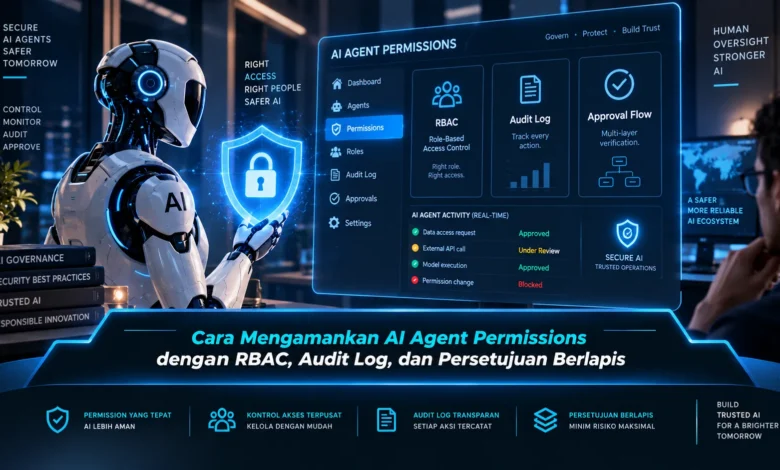
AI agent semakin banyak digunakan untuk membaca data, menjalankan tool, menghubungkan aplikasi, serta menyelesaikan tugas secara otomatis. Kemampuan tersebut memang dapat meningkatkan efisiensi, tetapi permission yang terlalu luas juga dapat membuka risiko jika agent menjalankan tindakan di luar kewenangannya. Karena itu, penerapan RBAC, audit log, dan persetujuan berlapis menjadi bagian penting dalam menjaga keamanan TEKNOLOGI AI agar setiap tindakan tetap terkontrol dan dapat dipertanggungjawabkan.
RBAC Menjadi Fondasi Kontrol Akses AI Agent
RBAC memberikan struktur yang lebih jelas untuk menentukan apa saja yang boleh dilakukan setiap AI agent. AI yang hanya melakukan analisis dapat memperoleh role khusus tanpa hak mengubah data. Sementara itu, agent operasional dapat menerima permission tambahan sesuai kebutuhan tugasnya.
Pendekatan berbasis role membantu mengurangi pemberian permission secara individual yang terlalu luas. Permission pada sistem dapat dibatasi sesuai ruang lingkup tanggung jawab masing masing role. Pada penerapan TEKNOLOGI AI modern, struktur permission yang jelas dapat memperkecil risiko tindakan di luar tugas.


Least Privilege Menjaga Setiap Role Tetap Aman
Role yang dibuat perlu dirancang menggunakan pendekatan hak akses seminimal mungkin. AI tidak seharusnya menerima semua hak hanya karena memiliki role tertentu. Jika fungsi agent hanya membaca informasi, akses administratif tidak perlu tersedia.
Least privilege juga dapat diterapkan pada level tool dan resource. AI dapat dibatasi pada database tertentu. Dengan pendekatan tersebut, ruang gerak agent dapat tetap sesuai fungsi.
Audit Log Mencatat Setiap Aktivitas AI Agent
Logging membantu organisasi mengetahui bagaimana agent menggunakan permission yang telah diberikan. Sistem dapat mencatat siapa yang melakukan tindakan, kapan operasi dijalankan, dan resource apa yang digunakan. Rekaman runtime tersebut memberikan visibilitas lebih baik terhadap perilaku agent.
Rekaman aktivitas dapat digunakan untuk menemukan penggunaan permission yang tidak biasa. Jika agent mencoba memperoleh permission yang berbeda dari pola normal, sistem dapat memberikan sinyal untuk ditinjau. Dalam implementasi TEKNOLOGI berbasis otomatisasi, jejak eksekusi memberikan dasar untuk kontrol keamanan yang lebih matang.
Persetujuan Berlapis Melindungi Aksi dengan Risiko Tinggi
Tidak semua tindakan agent memiliki tingkat risiko yang sama. Tugas sederhana seperti membaca informasi dapat dijalankan secara otomatis. Namun, operasi yang berdampak besar perlu melewati proses approval.
Sistem dapat menerapkan beberapa lapisan persetujuan berdasarkan sensitivitas aktivitas. Perubahan kecil mungkin hanya membutuhkan satu approval. Sementara itu, aktivitas kritis dapat membutuhkan persetujuan administrator dan pemilik data. Strategi ini membantu menjaga otomatisasi tetap berjalan tanpa menghilangkan kontrol manusia.
Policy Enforcement Membantu Menjaga Agent Tetap dalam Batas
RBAC memberikan fondasi akses sementara policy engine menilai kelayakan setiap operasi ketika akan dijalankan. Validasi runtime dapat memeriksa role agent, permission, konteks tugas, serta tingkat sensitivitas operasi. Ketika role dan approval sudah memenuhi ketentuan, eksekusi dapat dilanjutkan.
Permintaan dapat ditolak ketika syarat policy belum terpenuhi. Policy engine dapat menahan operasi sampai pihak yang berwenang memberikan izin. Integrasi kontrol tersebut membuat TEKNOLOGI AI memperoleh lapisan keamanan yang lebih adaptif dan terukur.
Monitoring dan Review Berkala Menjaga Permission Tetap Relevan
Role yang awalnya relevan dapat menjadi terlalu luas ketika tugas agent berubah. Administrator sebaiknya melakukan evaluasi rutin terhadap akses yang tersedia. Akses lama dapat dinonaktifkan untuk memperkecil permukaan risiko.
Rekaman aktivitas dapat memperlihatkan akses yang jarang atau bahkan tidak pernah digunakan. Apabila permission tertentu tidak pernah dibutuhkan, role dapat disederhanakan. Pada tata kelola TEKNOLOGI agentic yang baik, pemantauan berkelanjutan membantu mempertahankan keamanan dalam jangka panjang.
Rangkuman Akhir
Pengamanan permission AI agent akan lebih kuat ketika RBAC, audit trail, dan approval bertingkat diterapkan secara terpadu. Dengan memadukan kontrol role, jejak aktivitas, policy enforcement, dan human approval, agent dapat bekerja secara efektif namun tetap berada dalam batas yang terukur. Seiring berkembangnya TEKNOLOGI agentic AI, pengelolaan permission akan menjadi bagian semakin penting dari tata kelola sistem. Bagikan pandangan Anda mengenai RBAC dan approval untuk AI agent agar pembahasan tentang keamanan TEKNOLOGI AI semakin luas.