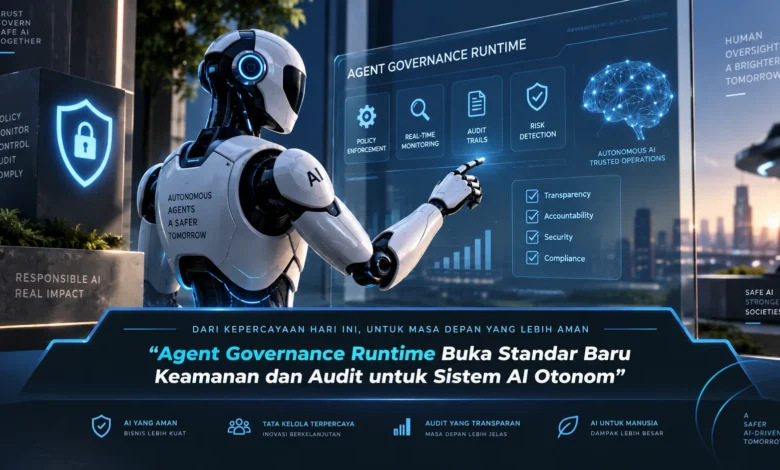
Perkembangan AI otonom membuat sistem kecerdasan buatan mampu menjalankan rangkaian tugas, memilih tool, mengakses data, dan mengambil tindakan dengan campur tangan manusia yang semakin sedikit. Kemampuan tersebut membutuhkan mekanisme pengawasan yang bekerja bukan hanya sebelum AI digunakan, tetapi juga selama proses eksekusi berlangsung. Agent Governance Runtime menjadi pendekatan penting dalam perkembangan TEKNOLOGI karena keamanan, kontrol akses, pemantauan, dan audit dapat diterapkan lebih dekat dengan setiap tindakan yang dilakukan agent.
Pengawasan AI Bergerak dari Kebijakan Menuju Eksekusi
Agent Governance Runtime memungkinkan kontrol diterapkan secara langsung selama proses eksekusi AI berlangsung. Jika governance tradisional banyak mengandalkan aturan yang ditentukan sebelum sistem digunakan, kontrol runtime memungkinkan setiap operasi dievaluasi berdasarkan kondisi aktual.
Kontrol seperti ini dibutuhkan ketika AI dapat berinteraksi dengan banyak aplikasi, data, serta layanan. AI dapat mengakses data, menentukan tool yang diperlukan, lalu melanjutkan workflow secara otomatis. Dengan pengawasan runtime, TEKNOLOGI AI otonom dapat memperoleh ruang kerja yang fleksibel tanpa kehilangan kontrol.


Sistem AI Otonom Membutuhkan Keamanan yang Mengikuti Eksekusi
Perlindungan agentic AI perlu melampaui konfigurasi akses yang bersifat tetap. Sebuah workflow dapat berubah ketika agent menerima informasi baru. Karena itu, policy enforcement perlu bekerja secara dinamis sepanjang perjalanan tugas.
Policy engine dapat mempertimbangkan identitas agent, pengguna, resource, tool, dan jenis operasi. Jika operasi sesuai dengan permission dan konteks, eksekusi dapat diteruskan. Sebaliknya, jika tindakan berada di luar scope, sistem dapat memblokir eksekusi.
Least Privilege Membatasi Ruang Gerak AI Agent
Least privilege memberikan fondasi kuat untuk membatasi kemampuan AI otonom. Agent pencarian tidak perlu diberikan hak untuk melakukan perubahan pada resource. Dengan pembatasan tersebut, ruang gerak agent menjadi lebih terkendali.
Privilege tertentu dapat diaktifkan sementara berdasarkan kebutuhan aktual. Setelah operasi selesai, hak agent dapat kembali menuju level minimum. Model tersebut membantu mengurangi privilege yang terus terbuka tanpa alasan. Pada TEKNOLOGI sistem otonom, hak akses dinamis dapat memperkuat pengawasan pada level eksekusi.
Jejak Eksekusi Menjadi Fondasi Audit AI Otonom
Audit trail memiliki peran besar ketika agent dapat mengambil keputusan dan mengeksekusi operasi. Setiap tool call, akses resource, perubahan permission, dan keputusan penting dapat dicatat. Jejak aktivitas tersebut memberikan gambaran mengenai apa yang dilakukan agent selama menyelesaikan tugas.
Logging yang berguna perlu memberikan informasi mengenai kondisi ketika keputusan dibuat. Informasi tentang agent, waktu, aturan yang berlaku, fungsi yang digunakan, serta hasil operasi dapat memberikan dasar yang lebih kuat untuk meninjau aktivitas sistem. Melalui pendekatan tersebut, pengawasan TEKNOLOGI AI dapat dilakukan berdasarkan data eksekusi yang nyata.
Pemantauan Langsung Membantu Mengenali Penyimpangan Agent
Monitoring memberikan visibilitas terhadap bagaimana agent menggunakan permission, tool, dan resource. Sistem dapat memantau jumlah tool call, kegagalan permission, perubahan pola akses, serta aktivitas sensitif. Hasil monitoring tersebut dapat memberikan sinyal ketika agent mulai bergerak di luar pola yang diharapkan.
Ketika sebuah agent menggunakan tool sensitif dengan pola yang tidak biasa, monitoring dapat menandai aktivitas tersebut sebagai kejadian yang perlu dievaluasi. Observability yang terhubung dengan policy enforcement membuat kontrol dapat merespons berdasarkan aktivitas yang sedang berlangsung. Kemampuan tersebut dapat membuat TEKNOLOGI agentic lebih mudah dikelola.
Keputusan Sensitif Tetap Bisa Dikendalikan Manusia
AI otonom tidak berarti setiap tindakan harus diberikan kebebasan penuh. Tindakan sederhana dan berisiko rendah dapat diproses otomatis, sedangkan aktivitas dengan risiko tinggi dapat diarahkan menuju proses konfirmasi.
AI dapat memproses informasi tanpa intervensi tetapi harus meminta konfirmasi sebelum menjalankan perubahan penting. Perubahan kritis terhadap data, privilege, transaksi, atau komunikasi sensitif dapat ditempatkan di belakang lapisan approval. Pendekatan human in the loop tersebut membantu menjaga produktivitas tanpa menghilangkan pengawasan.
Keamanan dan Audit Menjadi Fondasi Agentic AI Masa Depan
Ketika AI otonom digunakan pada lebih banyak proses organisasi membutuhkan mekanisme pengawasan yang dapat diterapkan secara konsisten. Pengelolaan AI perlu melampaui aturan yang hanya tersimpan sebagai konfigurasi. Policy perlu diwujudkan melalui kontrol akses, enforcement, monitoring, serta audit trail.
Kombinasi kontrol permission, validasi runtime, logging, monitoring, serta persetujuan manusia dapat menciptakan pendekatan keamanan yang mengikuti seluruh perjalanan tugas agent. Pada masa depan TEKNOLOGI sistem otonom, kemampuan membuktikan bagaimana agent mengambil dan menjalankan tindakan dapat menjadi sama pentingnya dengan kecerdasan model itu sendiri.
Kesimpulan
Agent Governance Runtime menghadirkan fondasi yang lebih aktif untuk keamanan dan audit pada agentic AI. Dengan menerapkan validasi runtime, pembatasan akses, pencatatan aktivitas, pemantauan, dan kontrol manusia, sistem agentic dapat memperoleh fleksibilitas sambil mempertahankan pengawasan yang jelas. Seiring pertumbuhan TEKNOLOGI otonom, kemampuan mengawasi dan menelusuri setiap tindakan dapat menentukan tingkat kepercayaan terhadap sistem. Sampaikan pendapat Anda tentang standar keamanan dan audit untuk AI otonom agar pembahasan mengenai audit TEKNOLOGI AI semakin luas.